ARTEX es un framework de pentesting autónomo basado en agentes de IA: un backend en Go con consola web que coordina múltiples agentes LLM para ejecutar reconocimiento, explotación y exfiltración de datos sin intervención humana.
Sin embargo fue relacionada por el FBI a travez de una alerta del 13 de noviembre el FBI emitió la alerta FLASH-20261113-001 donde se cita que delincuentes y grupos vinculados a estados lo usan contra sectores críticos, con intrusiones que alcanzaron acceso privilegiado en menos de tres horas.
Ahora vamos a ver como podemos instalarla en Kali Linux para luego sacar un poco de conclusiones sobre este Agente IA.
1.- Base de datos
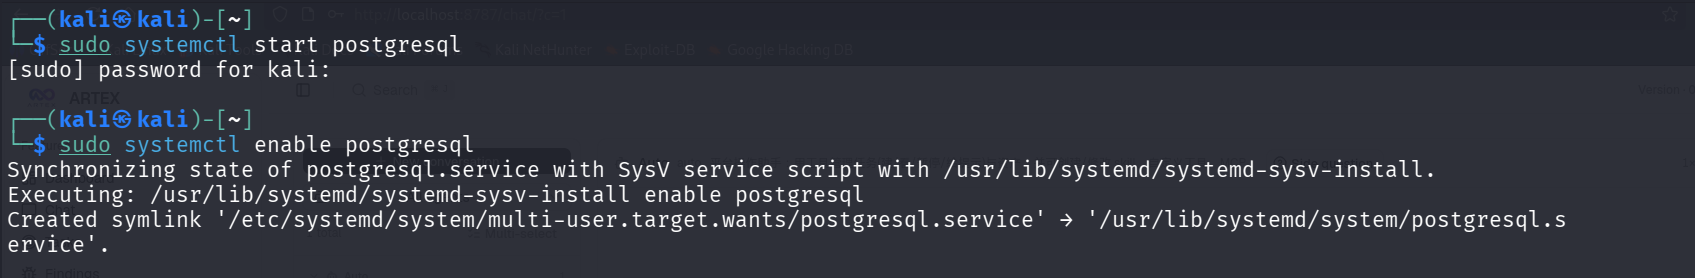
Inicializar la base de datos Postgresql
sudo systemctl start postgresqlsudo systemctl enable postgresql
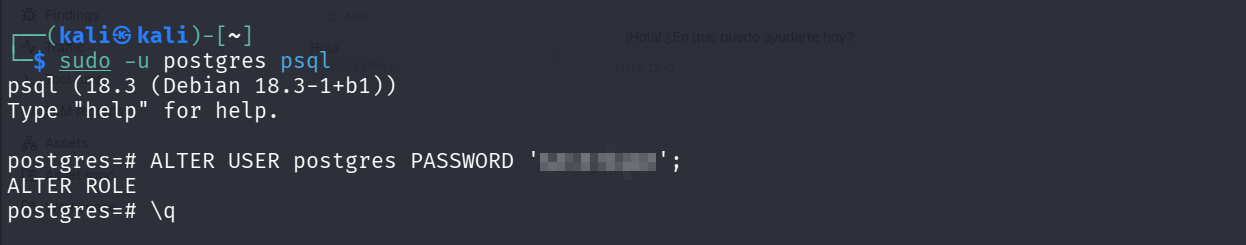
Configurar el usuario y contraseña
sudo -u postgres psqlALTER USER postgres PASSWORD 'AAAAA';\q
2.- Clonar , configurar e iniciar ARTEX.
Clonar el repositorio y crear/configurar el archivo de variables para la aplicación.
git clone https://github.com/jiwoochris/artex-global.gitcd artex-globalcp .env.example .envnano .env
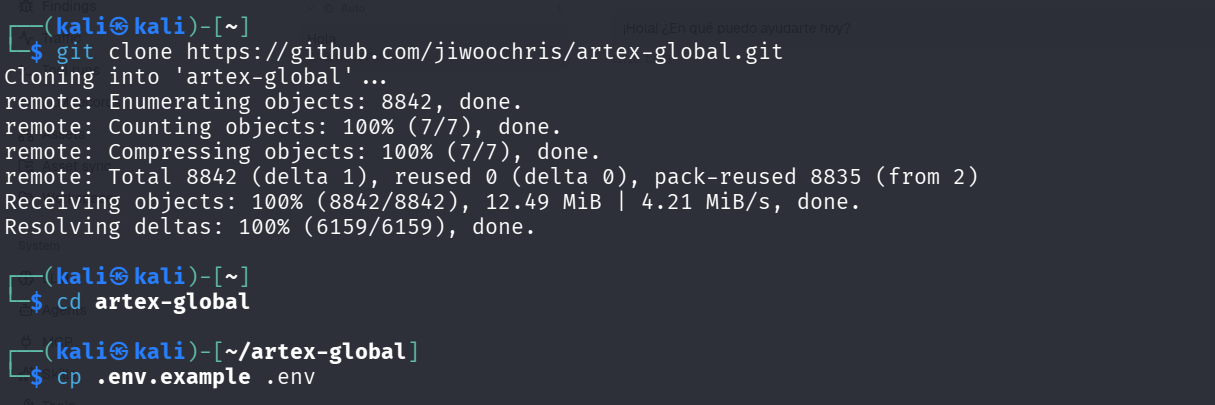
Configurar las variables
POSTGRES_USER=psqlPOSTGRES_PASSWORD=AAAA #Tu contraseñaOPENAI_API_KEY="sk-" #Key de OpenAI.ARTEX_LANG=es
Iniciar el contenedor
sudo docker compose up -d
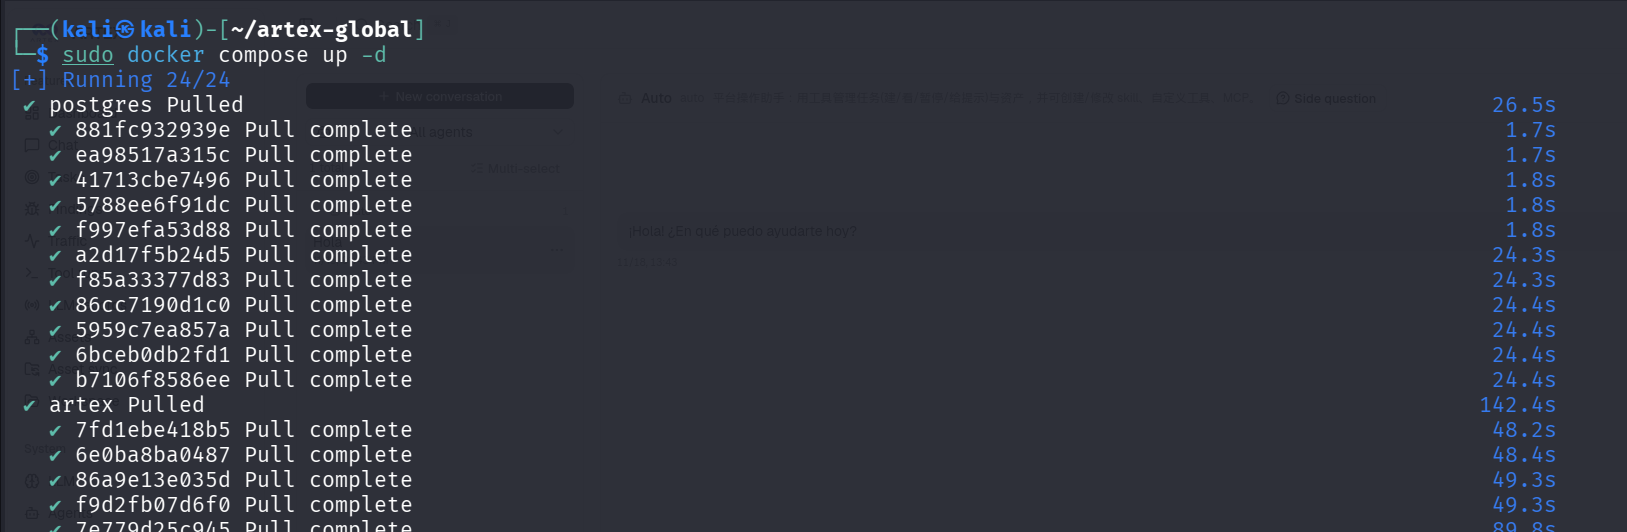
Ahora es necesario ingresar al log del contenedor para poder recuperar el token de configuración, para poder ingresar a la GUI
sudo docker compose logs artex
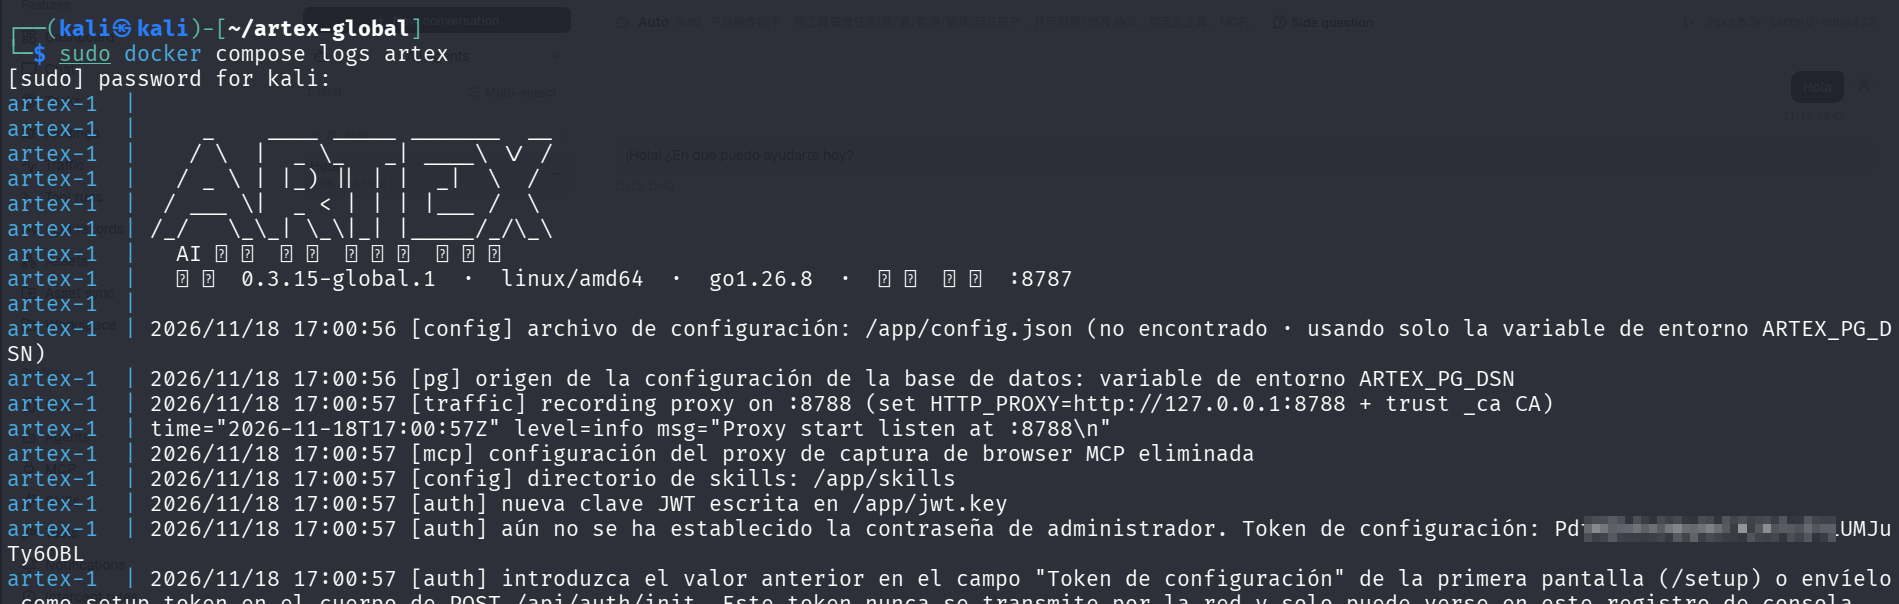
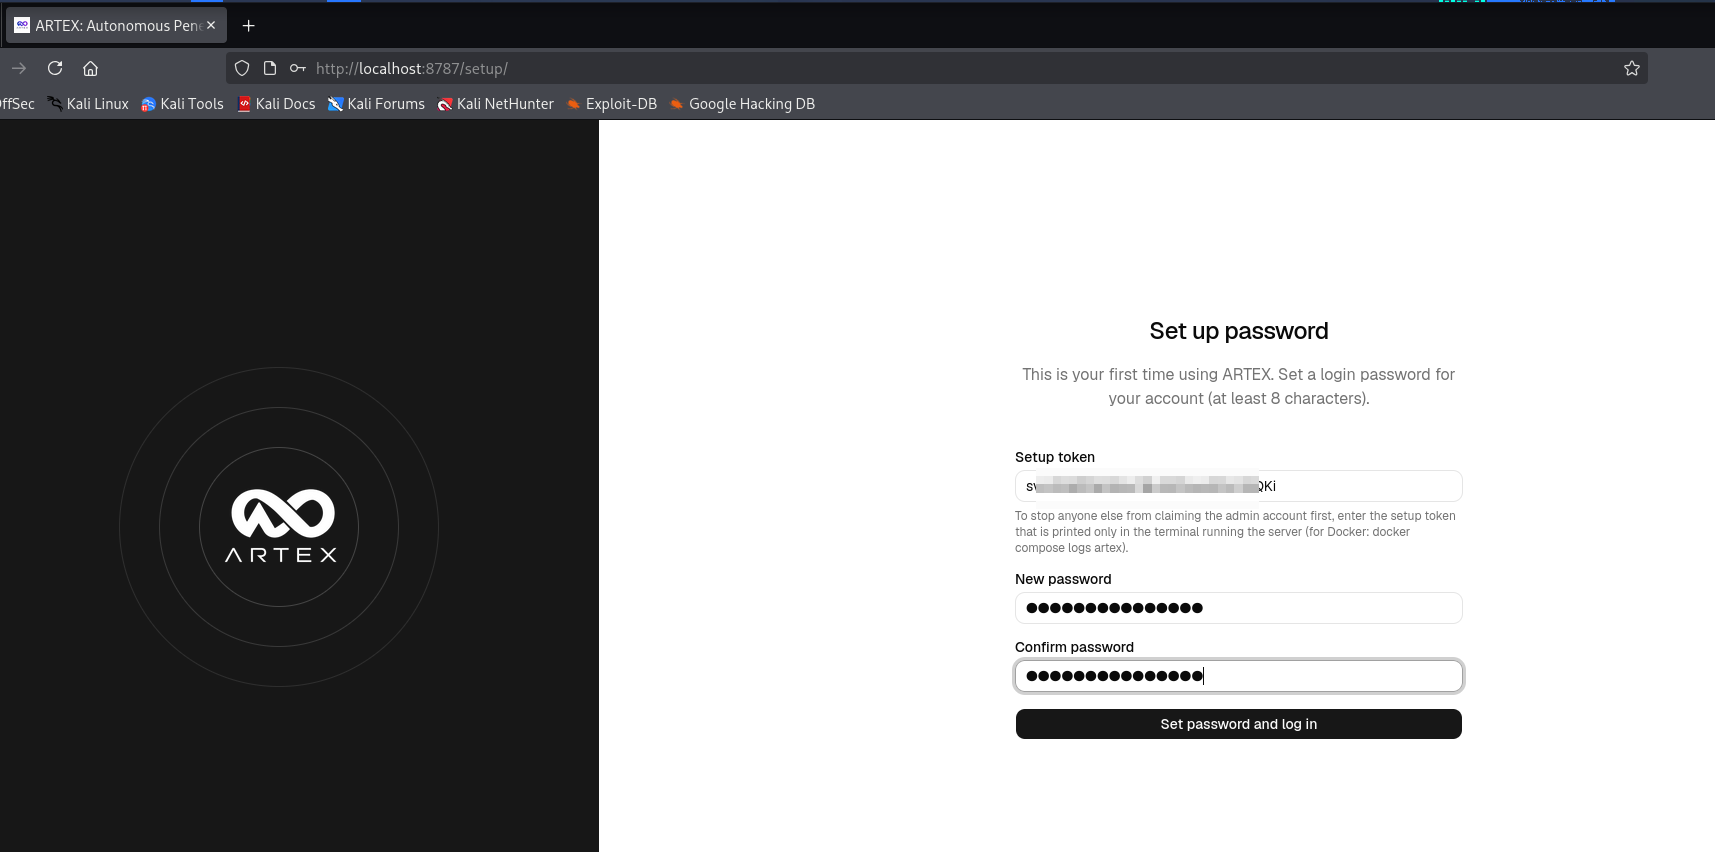
Ingresamos a la GUI : http://localhost:8787 colocamos el token y establecemos la contraseña como se muestra a continuación:
3.- Configuración del LLM para los Agentes.
Ingresar al menú System — LLM — New
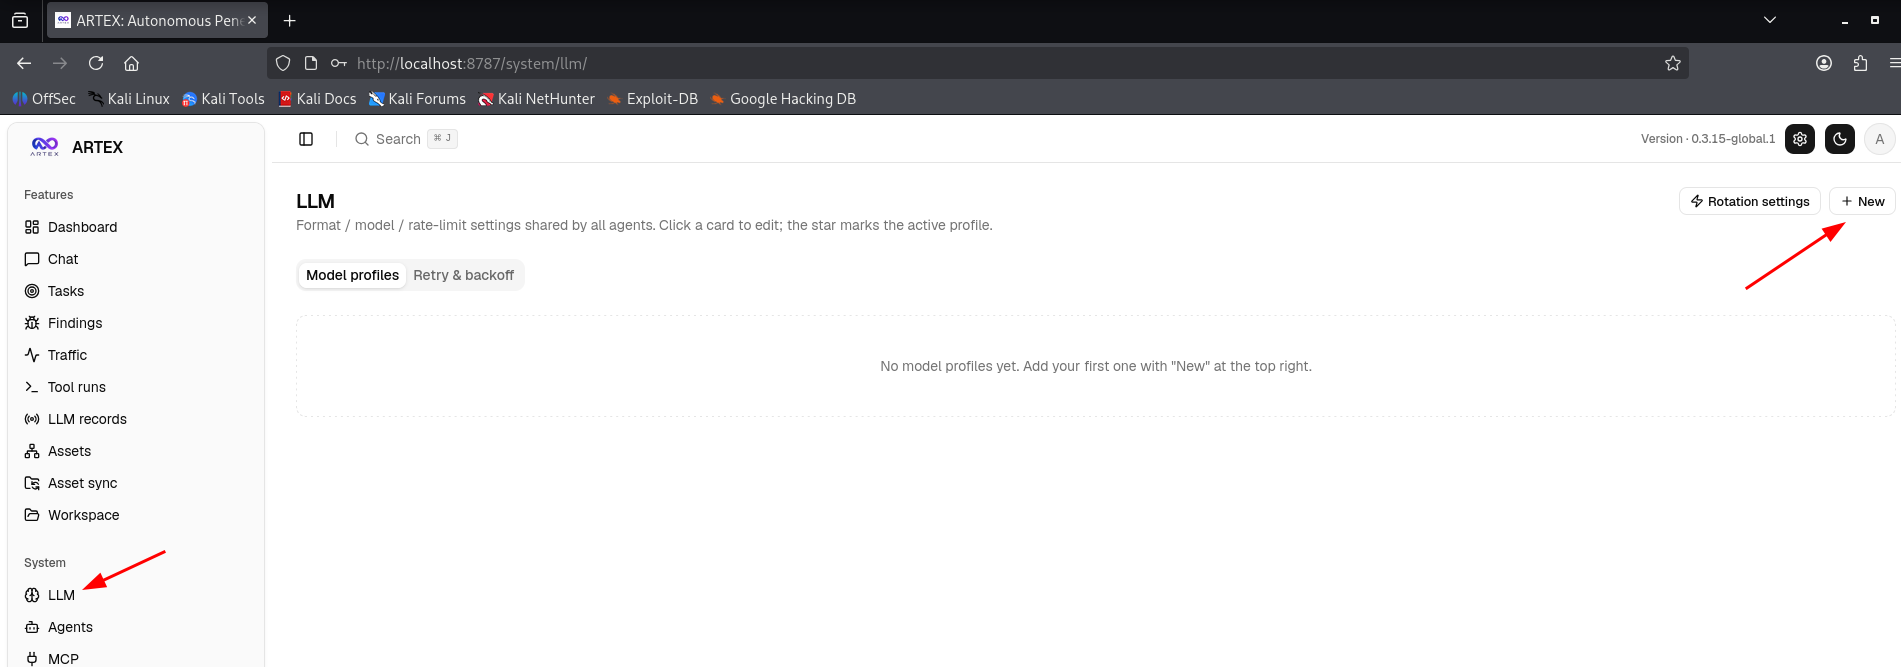
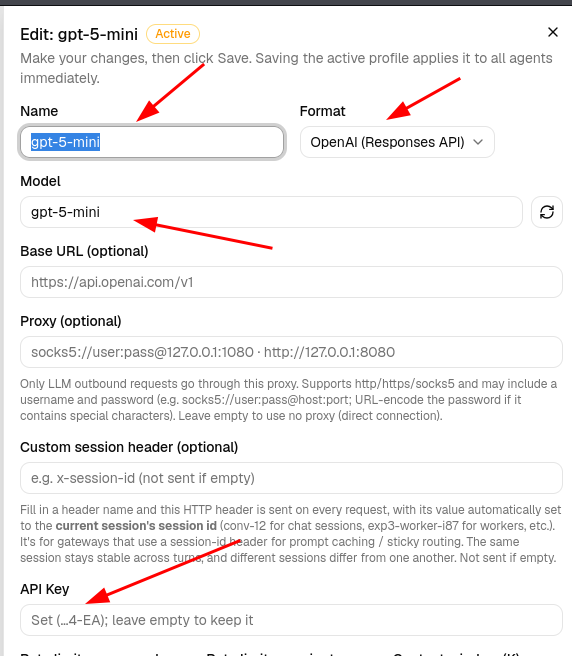
Ahora vamos a configurar gpt-5-mini como LLM por defecto.
name : gpt-5-miniFormat : OpenAI (Response API)Model : gpt-5-miniAPI_KEY : sk-******Output cap - max tokens : 16384Cap field name : max_tokens (default)
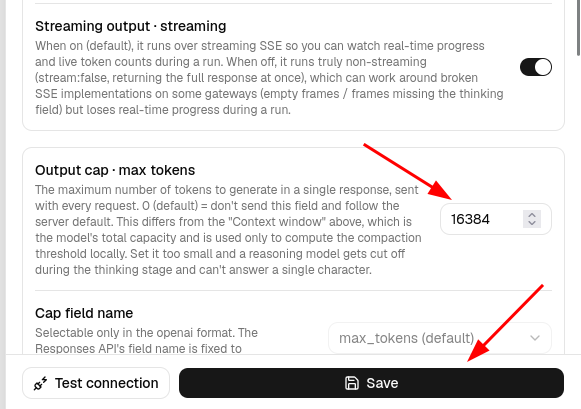
Una vez grabado el perfil, es necesario activarlo de la siguiente forma :
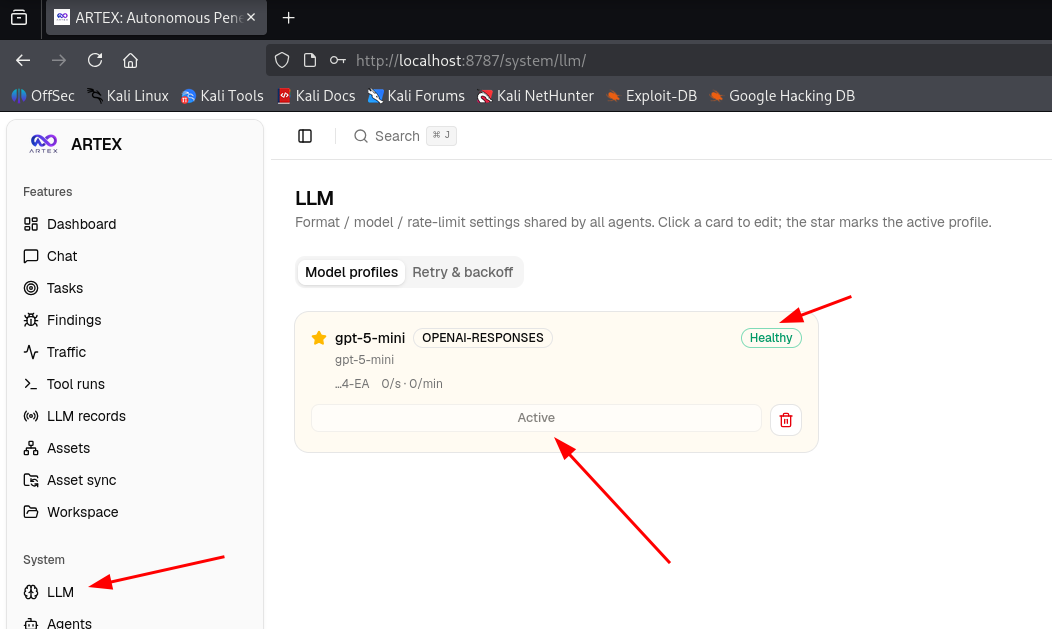
Ahora será necesario enlazar los Agentes con el nuevo perfil de LLM creado
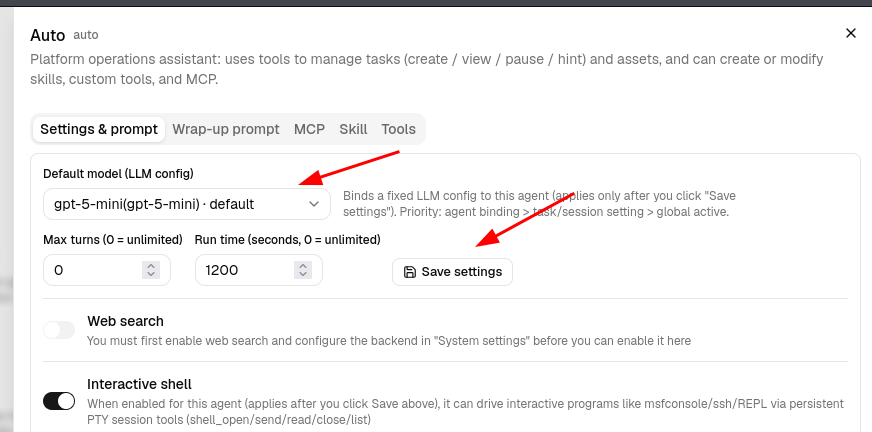
4.- Probar el funcionamiento.
Ahora vamos a chat y saludamos 😀
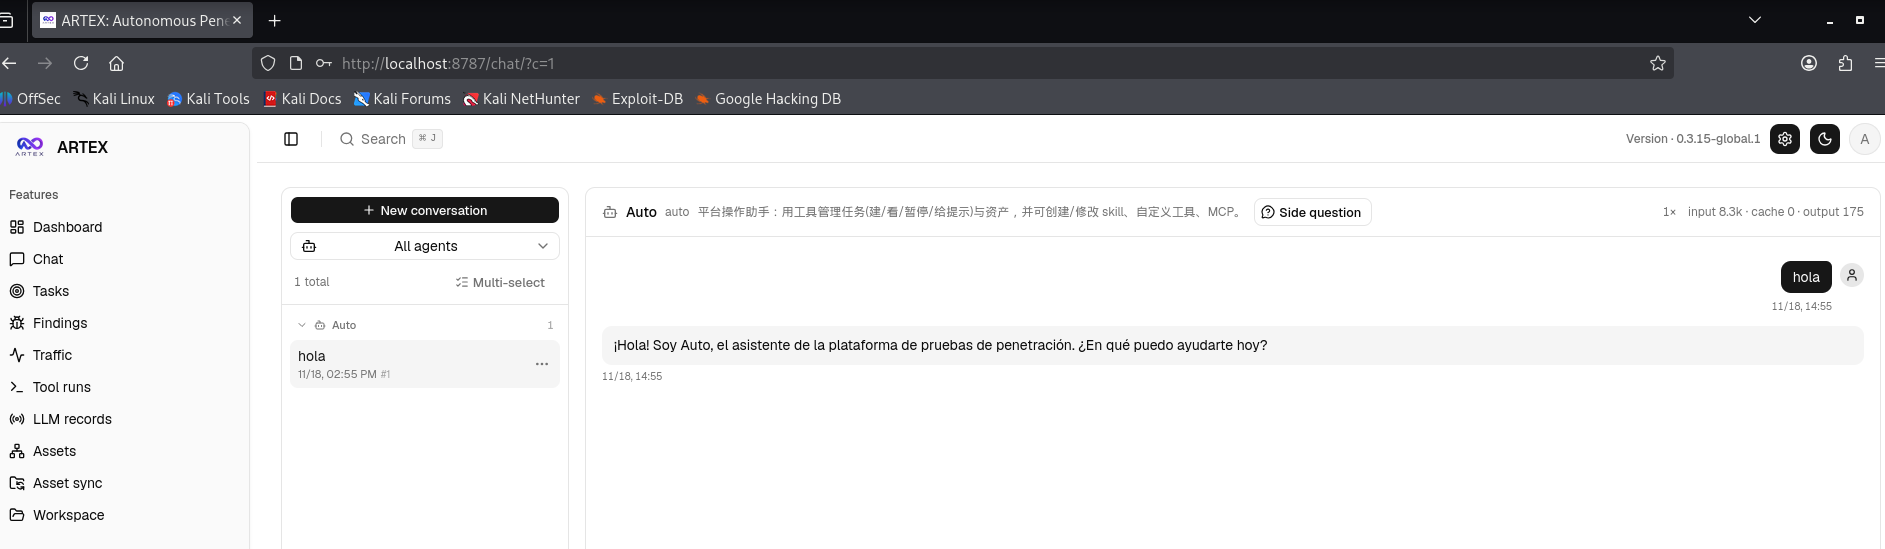
Si todo salió bien, deberíamos tener esta respuesta, lo siguiente es solicitar un Pentest a un objetivo determinado y esperar los resultados, como se muestra en el siguiente video.
5.- Conclusiones Finales:
Basado en las pruebas que hemos realizado en este tiempo y más allá de toda la paranoia sobre la herramienta, por sí sola trabaja como un Agente IA normal enfocado al Pentesting, su potencia va a depender mucho del harness que se implemente, tal como como pasa con Hermes y Claude, es decir un tipo de LLM sin limitaciones, tener MCP integrados como el de Kali Linux y el de Burp Suite por citar los mas importantes,
Espero les sirva
Juan Oliva


Deja una respuesta